L’amministratore di sistema gestisce reti, server, credenziali e backup ha accesso privilegiato ai dati dell’organizzazione e per questo è al centro degli obblighi di sicurezza del GDPR e del provvedimento del Garante del 27 novembre 2008.
Il corso chiarisce che cosa la normativa richiede a chi svolge questo ruolo e a chi lo designa: individuazione nominativa, elenco degli incaricati, tracciamento degli accessi (log), verifica periodica dell’operato, gestione degli incidenti.
Un ruolo tecnico con responsabilità giuridiche precise: conoscerle protegge l’amministratore e l’azienda.
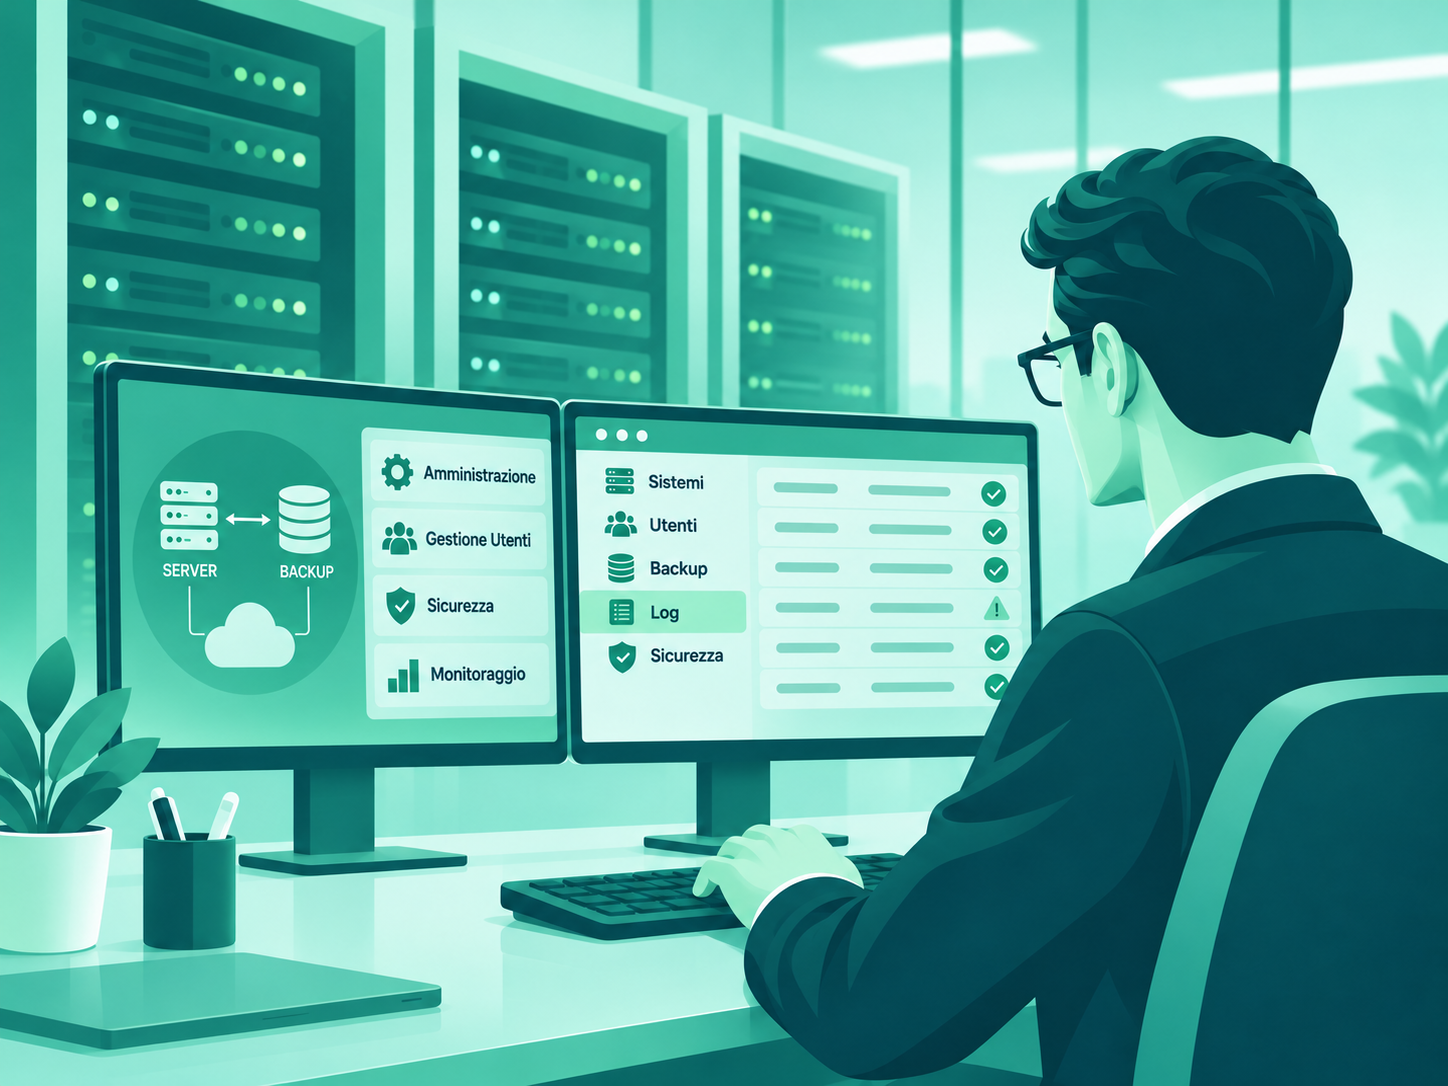
Modulo 1: Chi è l’amministratore di sistema e perché è una figura critica.
Modulo 2: Designazione, istruzioni e ambiti di operatività.
Modulo 3: Formazione, competenza e affidabilità dell’amministratore.
Modulo 4: Log, tracciamento e controllo degli accessi amministrativi.
Modulo 5: Rischi, abusi e sicurezza organizzativa.
Modulo 6: Governance, documentazione e controlli nel tempo
Giovanni Ziccardi
Professore ordinario di Informatica giuridica, Università degli Studi di Milano; coordinatore ISLC
| LIVELLO CORSO | base |
| DURATA CORSO | 6 moduli da circa 10 minuti per un totale di 1 ora |
| MODALITÀ DEL CORSO | erogazione in modalità e-learning |
| ATTESTATO | Scaricabile dalla piattaforma |
| DISPONIBILITÀ | Accessibilità H24 |
| LINGUA | ITALIANO/INGLESE |
| PIATTAFORMA | Differenti device supportati |
DataConSec è un’azienda leader nella consulenza e nei servizi avanzati di data protection e cybersecurity